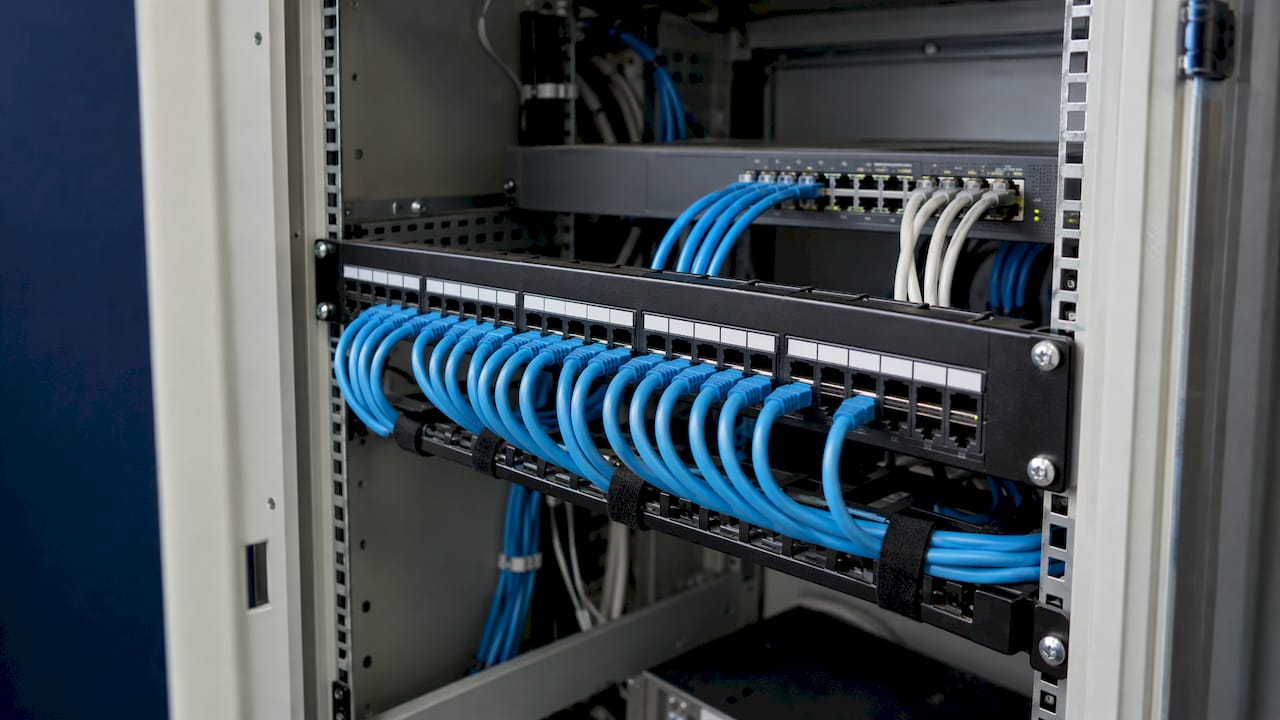
Konfiguracija mreže u tvrtki: plan, sigurnost i zaštita podataka
Konfiguracija mreže u tvrtki obuhvaća sve što povezuje računala, poslužitelje, pisače, kamere i NAS uređaje u pouzdanu i sigurnu cjelinu: procjenu potreba, izbor opreme i topologije, adresiranje (IP, DHCP, DNS), segmentaciju, sigurnosne postavke, dokumentaciju i redovito održavanje. Dobro postavljena mreža služi za više od brzog rada. Na njoj počivaju sigurnosne kopije i kontinuitet poslovanja, a kad zakaže disk, RAID polje ili NAS, o njoj ovisi koliko podataka ostaje dostupno i koliko brzo se tvrtka vraća u rad. U nastavku je redoslijed koraka kojim se vodi svaki ozbiljan projekt poslovne mreže, s naglaskom na ono što izravno štiti podatke.
Ukratko
- Konfiguracija počinje procjenom potreba: broj korisnika, prostor, postojeće stanje, očekivano opterećenje i sigurnosni zahtjevi.
- Za uredsku mrežu dobro se pokazala hijerarhijska, modularna arhitektura s topologijom proširene zvijezde, jer se lako održava i proširuje.
- DHCP, DNS i jasan plan adresiranja te VLAN segmentacija čine mrežu preglednom i sigurnijom.
- Vatrozid, šifrirani udaljeni pristup, ažuriranja i redovito provjerene sigurnosne kopije osnovne su mjere koje traže i hrvatski propisi.
- Ni najbolja mreža ne sprječava kvar diska, RAID polja ili NAS-a. Ako su na uređaju važni podaci, obratite se laboratoriju za spašavanje podataka prije bilo kakvih pokušaja popravka.
Sadržaj
- Što obuhvaća konfiguracija poslovne mreže
- Prvi korak: procjena potreba i plan mreže
- Oprema i topologija za uredsku mrežu
- Adresiranje: IP adrese, DHCP i DNS
- Segmentacija mreže i kontrola pristupa
- Sigurnosne postavke koje štite mrežu i podatke
- Testiranje, dokumentacija i održavanje
- Mreža kao temelj sigurnosnih kopija i kontinuiteta poslovanja
- Kad kvar ipak nastane: kako sačuvati podatke
- Česta pitanja
- Izvori
Što obuhvaća konfiguracija poslovne mreže
Pojam se u praksi često svodi na spajanje kabela i uključivanje usmjerivača, no poslovna mreža ima više slojeva. Svaki od njih treba planirati, postaviti i zapisati:
- Fizički sloj: strukturno kabliranje, razvodni ormar, preklopnici (switchevi), bežične pristupne točke i napajanje.
- Logički sloj: plan IP adresa, podmreže, DHCP i DNS servisi, VLAN-ovi i usmjeravanje među njima.
- Sigurnosni sloj: vatrozid, pravila pristupa, udaljeni pristup putem VPN-a, upravljanje lozinkama i ažuriranjima.
- Podatkovni sloj: poslužitelji, NAS uređaji, RAID polja i put kojim sigurnosne kopije putuju kroz mrežu.
- Upravljački sloj: nadzor, dokumentacija, testiranje i plan održavanja.
Tvrtke najčešće griješe u posljednja dva sloja. Mreža radi, korisnici su zadovoljni, ali nitko ne zna točno gdje se nalaze kopije, tko ima pristup NAS-u i što se događa kad jedan disk u RAID polju otkaže.
Prvi korak: procjena potreba i plan mreže
Prije kupnje opreme treba odgovoriti na nekoliko konkretnih pitanja. Koliko djelatnika radi u uredu danas, a koliko će ih biti za tri godine? Koje aplikacije koriste mrežu najviše, primjerice poslovni softver na poslužitelju, videonadzor, VoIP telefonija ili rad s velikim datotekama? Radi li se u jednom prostoru ili na više lokacija? Koji podaci su kritični i gdje se trenutačno čuvaju?
Iz odgovora nastaje projektni prijedlog s definiranim kapacitetima, topologijom i sigurnosnim zahtjevima. Dobar plan uključuje i snimku postojećeg stanja: koja je oprema već u uporabi, koliko je stara, koji kabeli postoje i gdje su uska grla. Kod postojećih ureda ta je snimka često najkorisniji dokument cijelog projekta, jer pokazuje što se može zadržati, a što treba zamijeniti.
U procjenu treba uključiti i podatke. Poslovni podaci nisu samo dokumenti na računalima. To su baze podataka, e-pošta, snimke videonadzora, računovodstvene evidencije i projektne datoteke. Za svaku skupinu korisno je zapisati tko je koristi, koliko je velika i koliko dugo tvrtka može raditi bez nje. Ta procjena kasnije određuje kako će se mreža segmentirati i kako će izgledati sustav sigurnosnih kopija. Više o tome zašto podatke treba tretirati kao imovinu pročitajte u tekstu podaci kao kritična imovina.

Oprema i topologija za uredsku mrežu
Za male i srednje urede stručna literatura preporučuje hijerarhijsku, modularnu mrežu. Jedan završni rad o mrežama u malim i srednjim poduzećima prikazuje topologiju proširene zvijezde i primjer male LAN mreže s 15 računala, 24-portnim preklopnikom, modemom, mrežnim pisačem, vatrozidom i kabelima. Proširena zvijezda znači da se središnji preklopnik povezuje s preklopnicima po katovima ili odjelima, a na njih se spajaju krajnji uređaji. Kvar jednog kabela tako pogađa jedno radno mjesto, a novi odjel dobiva vlastiti preklopnik bez preslagivanja cijele mreže.
| Element mreže | Uloga | Na što paziti pri odabiru |
|---|---|---|
| Usmjerivač i vatrozid | Veza s internetom, filtriranje prometa, VPN | Propusnost uz uključene sigurnosne funkcije, redovita ažuriranja |
| Središnji preklopnik | Povezuje odjelne preklopnike i poslužitelje | Upravljivost (VLAN), dovoljno portova i brzih uplink veza |
| Odjelni preklopnici | Spajanje računala, pisača, telefona | Rezervni portovi za rast, PoE ako se napajaju kamere ili pristupne točke |
| Bežične pristupne točke | Wi-Fi za djelatnike i goste | Odvojena mreža za goste, centralno upravljanje |
| Poslužitelj ili NAS | Dijeljene datoteke, aplikacije, sigurnosne kopije | Razina RAID-a, kvaliteta diskova, smještaj u zaštićen prostor |
| UPS | Napajanje pri nestanku struje | Dovoljna autonomija za uredno gašenje poslužitelja i NAS-a |
UPS se često zaboravlja, a nagli nestanak napajanja jedan je od čestih uzroka oštećenja datotečnog sustava na NAS uređajima i problema s RAID poljima. Ulaganje u kvalitetan UPS za razvodni ormar i poslužitelje jedno je od najisplativijih u cijelom projektu.
Adresiranje: IP adrese, DHCP i DNS
Svaki uređaj u mreži treba IP adresu, masku podmreže, zadani pristupnik i adresu DNS poslužitelja. Prema priručniku Srca Uspostava i prilagodba mrežnih servisa, DHCP te postavke dodjeljuje automatski, a jedan DHCP poslužitelj može posluživati više podmreža preko DHCP agenata na usmjerivačima. DNS pritom prevodi pamtljiva imena u IP adrese, pa korisnici pristupaju poslužitelju po imenu, a ne po brojevima.
U praksi se pokazao ovakav pristup:
- Napravite plan adresiranja prije postavljanja opreme: koja podmreža pripada kojem odjelu ili namjeni.
- Statičke adrese ili DHCP rezervacije dodijelite poslužiteljima, NAS uređajima, pisačima, kamerama i mrežnoj opremi. Ti uređaji moraju uvijek biti na istoj adresi.
- Dinamičke adrese prepustite DHCP-u za računala, prijenosnike i mobilne uređaje.
- Interni DNS postavite tako da se ključni poslužitelji i NAS dosežu po imenu, što olakšava kasnije zamjene opreme.
- Zapišite sve u tablicu adresa koja se ažurira pri svakoj promjeni.
Neuredno adresiranje ima posljedice i za podatke. Kad dva uređaja dobiju istu adresu ili kad NAS nakon ponovnog pokretanja dobije novu adresu, sigurnosne kopije koje se izvode prema staroj adresi tiho prestaju raditi. Takav propust obično se otkrije tek kad kopija zatreba.
Segmentacija mreže i kontrola pristupa
Plosnata mreža, u kojoj svaki uređaj vidi svaki drugi, jednostavna je za postavljanje, ali rizična. Wiki o dizajnu sigurnih mreža Fakulteta organizacije i informatike navodi da VLAN-ovi omogućuju podjelu veće mreže na manje podmreže, poboljšavaju performanse i sigurnost te omogućuju primjenu različitih sigurnosnih pravila i pristupnih politika za različite korisnike.
Tipična podjela u tvrtki izgleda ovako:
- Uprava i računovodstvo: najosjetljiviji podaci, najstroža pravila pristupa.
- Opći uredski korisnici: pristup dijeljenim mapama i aplikacijama koje im trebaju za posao.
- Poslužitelji i NAS: zasebna podmreža kojoj se pristupa samo kroz dopuštene servise.
- Sigurnosne kopije: zaseban segment kojem obični korisnici nemaju izravan pristup.
- Videonadzor i IoT uređaji: kamere, snimači i pametni uređaji odvojeni od poslovnih računala.
- Gosti: Wi-Fi s pristupom samo internetu.
Segmentacija izravno štiti podatke. Ako zlonamjerni program zarazi računalo u općem uredskom segmentu, pravila među VLAN-ovima otežavaju mu da dođe do NAS-a s kopijama. Isto vrijedi i za ljudske pogreške: djelatnik koji nema pristup mapi ne može je ni slučajno obrisati. Isti izvor upozorava i da sigurnosne ciljeve treba uskladiti s priuštivošću, upotrebljivošću, performansama i opterećenjem administracije. Previše složena pravila koja nitko ne razumije s vremenom se zaobilaze.
Sigurnosne postavke koje štite mrežu i podatke
Sigurnost mreže u Hrvatskoj nije samo stvar dobre prakse. Agencija za zaštitu osobnih podataka među odgovarajuće tehničke i organizacijske mjere ubraja enkripciju, vatrozid i redovito ažuriranje sustava, a uz njih izradu sigurnosnih kopija i redovitu provjeru njihove ispravnosti. Svaka tvrtka koja obrađuje osobne podatke klijenata ili zaposlenika ove mjere treba moći pokazati.
Za dio tvrtki obveze su šire. Zakon o kibernetičkoj sigurnosti (NN 14/24) stupio je na snagu 15. veljače 2024. i u hrvatsko zakonodavstvo prenosi europsku direktivu NIS2. Ključni i važni subjekti kategorizirani tim zakonom dužni su, prema Nacionalnoj taksonomiji kibernetičkih incidenata, obavijestiti nadležni CSIRT o svakom značajnom incidentu.
Potreba je stvarna: Nacionalni CERT u 2025. godini zabilježio je 1513 kibernetičkih incidenata, 35,9 % više nego godinu ranije. Osnovne postavke koje svaka poslovna mreža treba imati:
- Vatrozid na rubu mreže i između segmenata. Filtriranje prometa na trećem i četvrtom sloju OSI modela, prema već spomenutom FOI-jevom izvoru, ključno je za sprječavanje neovlaštenih upada.
- Šifrirani udaljeni pristup. Nacionalni CERT u dokumentu o VPN uslugama objašnjava da VPN ostvaruje šifriranu vezu prema drugoj mreži, ali upozorava da korisnik mora vjerovati VPN poslužitelju jer on može dešifrirati promet. Za tvrtku to znači da udaljeni pristup ide preko VPN-a kojim upravlja ona sama ili njezin pouzdani IT partner.
- Promjena tvorničkih lozinki na usmjerivačima, preklopnicima, NAS uređajima i kamerama.
- Redovita ažuriranja mrežne opreme i NAS-a, uz prethodnu provjeru da postoji ispravna kopija podataka.
- Načelo najmanjih ovlasti: korisnik ima pristup samo onome što mu treba za posao.
- Šifriranje osjetljivih podataka, uz sigurno čuvanje ključeva za oporavak. Izgubljen ključ može podatke učiniti nedostupnima i samoj tvrtki, o čemu pišemo u tekstu o kriptiranju i zaštiti podataka.
Šire o organizacijskoj strani zaštite pišemo u članku sigurnost podataka u poslovnom okruženju.
Testiranje, dokumentacija i održavanje
Mreža nije gotova kad se upali zadnja lampica na preklopniku. Konfiguraciju treba ispitati prema planu testiranja: dobivaju li uređaji ispravne adrese, rade li pravila među VLAN-ovima onako kako je zamišljeno, je li NAS dostupan samo onima kojima treba biti, izvode li se sigurnosne kopije i mogu li se iz njih vratiti podaci.
Nakon testiranja slijedi dokumentacija, koja treba sadržavati najmanje:
- shemu topologije s položajem opreme,
- plan adresiranja i popis VLAN-ova,
- specifikaciju opreme sa serijskim brojevima i jamstvima,
- popis administratorskih pristupa i mjesto na kojem se sigurno čuvaju,
- opis sustava sigurnosnih kopija: što se kopira, kamo, koliko često i tko provjerava,
- konfiguracije mrežne opreme spremljene izvan same opreme.
Dokumentacija je temelj održavanja. Bez nje svaka nadogradnja počinje nagađanjem, a svaki kvar traje dulje nego što treba. Važna je i za laboratorij za spašavanje podataka: kad zakaže RAID polje, podaci o razini RAID-a, broju i redoslijedu diskova i vrsti kontrolera znatno ubrzavaju dijagnostiku.
Kod većih sustava održavanje se automatizira. Izvještaj o radu Srca za 2023. pokazuje da upravljanje većim brojem poslužitelja uključuje automatiziranu instalaciju i upravljanje konfiguracijama, nadzor i sigurnosne sustave. Njihov sustav nadzora pratio je više od 890 objekata i više od 20.200 parametara. Mala tvrtka ne treba toliko, ali treba barem obavijest kad disk u NAS-u prijavi pogrešku ili kad sigurnosna kopija ne uspije.
Mreža kao temelj sigurnosnih kopija i kontinuiteta poslovanja
Sigurnosne kopije putuju kroz mrežu, pa njezina konfiguracija određuje jesu li kopije pouzdane. Američki NIST u vodiču za planiranje kontinuiteta (SP 800-34 Rev. 1) preporučuje strateško planiranje kopija, uključujući čuvanje na udaljenoj lokaciji i redovitu rotaciju medija, te savjetuje da se planiranje za nepredviđene okolnosti uključi u svaku fazu životnog ciklusa sustava. Za mrežu to znači da se o kopijama razmišlja već u fazi projektiranja, a ne nakon prvog gubitka podataka.
U praksi dobra konfiguracija podržava kopije na nekoliko načina:
- Dovoljna propusnost u terminima kad se izvode kopije, kako ne bi usporavale rad ili ostajale nedovršene.
- Odvojen segment za uređaje s kopijama, nedostupan običnim korisnicima i zlonamjernim programima na njihovim računalima.
- Barem jedna kopija izvan glavne lokacije, kako požar, poplava ili krađa ne bi uništili i izvorne podatke i kopije.
- Redovita provjera povrata: kopija koja nikad nije vraćena nije provjerena kopija.
Za tvrtke obveznice Zakona o kibernetičkoj sigurnosti kopije imaju i zakonsku težinu. Opće smjernice za obavještavanje o značajnim incidentima traže da se u obavijesti opiše je li narušen integritet ili dostupnost pričuvnih kopija te postoje li planovi za odgovor na incident, kontinuitet poslovanja i oporavak od katastrofe. Smjernice također navode da se dva ili više incidenata s istim temeljnim uzrokom u razdoblju od šest mjeseci, koji zajedno ispunjavaju kriterij, smatraju jednim značajnim incidentom.
Praktične savjete o politikama kopiranja donosimo u tekstovima siguran backup i zaštita podataka i hitni oporavak podataka za IT odjele.
Kad kvar ipak nastane: kako sačuvati podatke
Ni najbolje konfigurirana mreža ne može spriječiti fizički kvar diska, otkaz više diskova u RAID polju, oštećenje NAS-a nakon nestanka struje ili pad prijenosnog računala. U tim trenucima prvi koraci često odlučuju hoće li se podaci moći spasiti:
- Zaustavite rad s uređajem. Disk koji klikće, ne prepoznaje se ili se usporio ne treba opetovano uključivati. Svako pokretanje može povećati oštećenje površine podatkovnih ploča.
- Ne pokrećite obnovu RAID polja naslijepo. Ako je otkazalo više diskova ili je polje palo u degradirani način rada, obnova na neispravnim diskovima može trajno prebrisati podatke.
- Ne inicijalizirajte i ne formatirajte NAS ili disk, čak ni kad uređaj to sam predlaže.
- Označite diskove prema položaju u kućištu prije vađenja, kako bi se sačuvao njihov redoslijed.
- Zapišite što se dogodilo: poruke o pogreškama, zvukove, nestanak struje, nedavne promjene konfiguracije.
- Obratite se laboratoriju ako su na uređaju podaci koji nisu u ispravnoj i provjerenoj kopiji.
Zašto se pokušaji popravka na svoju ruku ne isplate kad su podaci važni, objašnjavamo u tekstu uradi sam spašavanje podataka, a o specifičnostima RAID-a u članku RAID spašavanje podataka.
Mreža i podaci iz jednog laboratorija
Datarecovery (InfoLAB) od 1993. spašava podatke s hard diskova, SSD-ova, RAID polja, NAS uređaja, mobitela, USB i flash memorija te sustava videonadzora. Uz spašavanje podataka nudimo IT servis i podršku, konfiguraciju mreže i RAID/NAS sustava, servisno održavanje, udaljenu podršku i sigurno brisanje s izdavanjem certifikata. Jedini smo laboratorij za spašavanje podataka u regiji s potvrdom ISO 9001:2015, radimo u čistim komorama klase 100/10, a vrijedi pravilo „no Data, no Money”: ako podatke ne spasimo, ne plaćate spašavanje.
Ako je Vaš NAS ili RAID polje prestalo raditi, pogledajte spašavanje podataka s RAID polja i NAS-a. Za postavljanje i održavanje mreže dostupni su naši servis i održavanje računala i udaljena tehnička podrška.
Česta pitanja
Koliko često treba provjeravati konfiguraciju mreže u tvrtki?
Konfiguraciju je dobro pregledati pri svakoj većoj promjeni, primjerice kod zapošljavanja novog odjela, selidbe ili zamjene opreme, te barem jednom godišnje. Pregled uključuje ažuriranja opreme, pravila pristupa, plan adresiranja i probni povrat sigurnosnih kopija. Dokumentacija se pritom ažurira kako bi odgovarala stvarnom stanju.
Je li RAID polje zamjena za sigurnosnu kopiju?
Nije. RAID štiti od otkaza jednog ili, ovisno o razini, više diskova, ali ne štiti od brisanja, zlonamjernih programa, kvara kontrolera ili oštećenja cijelog uređaja. Podaci na RAID polju trebaju zasebnu kopiju, po mogućnosti i jednu izvan lokacije.
Što učiniti ako NAS nakon nestanka struje ne prikazuje podatke?
Ne pokrećite inicijalizaciju, popravak volumena ni obnovu polja. Isključite uređaj, označite redoslijed diskova i obratite se laboratoriju za spašavanje podataka. Što se manje zahvata napravi na diskovima, veće su šanse za potpun povrat.
Mora li mala tvrtka imati segmentiranu mrežu?
Ni jedan propis malim tvrtkama ne propisuje točno određen broj VLAN-ova, ali odvajanje gostujućeg Wi-Fi-ja, kamera i uređaja s kopijama od poslovnih računala jednostavna je i učinkovita mjera. Ona smanjuje rizik da zaraza jednog računala dođe do NAS-a i sigurnosnih kopija.
Izvori
Projekat ugradnje mreže u malim i srednjim preduzećima, završni rad
Srce: Uspostava i prilagodba mrežnih servisa
FOI SIS Wiki: Dizajn sigurnih mreža
AZOP: Provođenje odgovarajućih tehničkih i organizacijskih mjera zaštite
NCSC: Zakon o kibernetičkoj sigurnosti
Nacionalni CERT: Nacionalna taksonomija kibernetičkih incidenata
Nacionalni CERT: Godišnji izvještaj rada za 2025. godinu
Nacionalni CERT: VPN usluge
Srce: Izvještaj o radu za 2023. godinu
NIST SP 800-34 Rev. 1: Contingency Planning Guide
Nacionalni CERT: Opće smjernice za obavještavanje o značajnim incidentima