Analiza logova sigurnosti: vodič za detekciju i forenzičku istragu
Analiza logova sigurnosti znači centralizirano prikupljanje i korelaciju zapisnika kako bismo brzo otkrili i rekonstruirali sigurnosni incident. Prvi korak nakon sumnje na upad jest centralizirati i sačuvati originalne logove prije nego ih bilo tko izmijeni ili prebriše. Kada su mediji oštećeni ili su zapisi nečitljivi, forenzička podrška i laboratorij poput Datarecovery postaju dostupna opcija za spašavanje podataka potrebnih za istragu.
Ukratko:
- Ako su resursi ograničeni, prvo prikupljajte autentifikacijske zapise, zapise vatrozida i DNS upite jer povezuju događaje u vremensku crtu napada.
- Sinkronizirajte uređaje protokolom NTP, ujednačite vremenske zone te prije obrade izradite kopije i izračunajte njihove kontrolne sažetke, čuvajući izvorne zapise neizmijenjenima.
- Nadležni centar traži originalne, neizmijenjene datoteke zapisa, opis događaja, točno vrijeme i IP adrese izvornog i napadnutog računala.
- Obratite se forenzičkom laboratoriju ako su medij ili particije fizički oštećeni, odnosno ako RAID polje ne radi, jer samostalno čitanje može uništiti dokaze.
Sadržaj
- Koje vrste logova i izvora uključiti u analizu
- Priprema logova: vremenske oznake, format i integritet podataka
- Kako detektirati i korelirati sigurnosne događaje
- Forenzička obrada i prijava incidenta prema CERT-u
- Checklist za hitnu analizu logova u prvih 72 sata
- Kada se obratiti laboratoriju za forenziku i spašavanje podataka
- Često postavljana pitanja
- Izvori
Koje vrste logova i izvora uključiti u analizu
Kvalitetna analiza ovisi o rasponu izvora sa kojih prikupljamo, ne samo o količini podataka. Svaki tip zapisa otkriva drugi dio priče o incidentu, pa izostanak jednog izvora često znači slijepu točku u rekonstrukciji događaja.
- Sistemski logovi: syslog na Linux i Unix sustavima te Windows Event Log bilježe prijave, promjene ovlasti i pokretanje procesa.
- Mrežni rubni uređaji: firewall i proxy zapisi pokazuju koje su veze dopuštene ili blokirane prema vanjskim adresama.
- Sustavi za detekciju upada: IDS i IPS generiraju upozorenja na temelju poznatih obrazaca napada.
- Protokolni zapisi prometa: NetFlow i IPFIX daju pregled tko je s kim komunicirao i u kojem opsegu, bez sadržaja paketa.
- DNS upiti: otkrivaju komunikaciju s domenama povezanim s zlonamjernom infrastrukturom.
- Endpoint audit zapisi: prate aktivnost procesa, datoteka i registra na pojedinačnim radnim stanicama.
- Cloud audit logovi i aplikacijski zapisi: pokazuju pristupe resursima i promjene konfiguracije u oblaku.
U uvjetima ograničenih resursa, prioritet dajemo izvorima koji nose najviše konteksta: autentifikacijske zapise, firewall i DNS. Ti izvori najčešće sadrže ključne indikatore poput izvorne IP adrese, putanje zahtjeva, hash vrijednosti datoteke ili naziva korisničkog naloga, koji povezuju pojedinačne događaje u jedinstvenu vremensku crtu napada.
Priprema logova: vremenske oznake, format i integritet podataka
Zapisnik bez pouzdane vremenske oznake gubi gotovo svaku forenzičku vrijednost. Sinkronizacija vremena putem NTP protokola na svim poslužiteljima, mrežnim uređajima i radnim stanicama jedini je način da se kronologija napada kasnije pouzdano rekonstruira.
- Uskladite vremenske zone kroz cijelu infrastrukturu, po mogućnosti na UTC, kako biste izbjegli zabunu pri spajanju zapisa s više lokacija.
- Osigurajte da svaki zapis sadrži standardna polja: vremensku oznaku, naziv poslužitelja, izvornu IP adresu, identifikator procesa i identifikator događaja.
- Pri sumnji na ozbiljan incident napravite forenzičku kopiju medija prije bilo kakve daljnje obrade, uz hashiranje izvorne i kopirane verzije radi dokazivanja da podaci nisu mijenjani.
- Koristite uređaje za blokiranje upisa (write-blocking) kada pristupate izvornom disku, a svaki korak u lancu čuvanja dokaza zabilježite s imenom osobe, vremenom i opisom radnje.
Uobičajena praksa u većini sigurnosnih okvira jest održavanje minimalnog razdoblja retencije logova, uz sigurnu pohranu odvojenu od produkcijskog sustava. Kada resursi ne dopuštaju čuvanje svih izvora jednako dugo, produljite retenciju barem za autentifikacijske i rubne mrežne zapise, jer se upravo oni najčešće traže u naknadnoj istrazi.
Profesionalni savjet: Testirajte proces hashiranja i kopiranja unaprijed, na primjeru neosjetljivog diska, kako biste pod pritiskom stvarnog incidenta znali točan redoslijed koraka.
Kako detektirati i korelirati sigurnosne događaje
Pojedinačni zapis rijetko otkriva napad sam po sebi. Vrijednost nastaje tek kada se događaji iz različitih izvora povežu u smislen obrazac, a upravo to je zadatak agregacije i korelacije koju obavljaju SIEM sustavi. ENISA navodi da takvi sustavi omogućuju korelaciju podataka iz različitih izvora u stvarnom vremenu, kao i povijesnu analizu koja je ključna za upravljanje incidentima.
Uz centralnu korelaciju, korisno je kombinirati nekoliko komplementarnih pristupa:
- Mrežna detekcija upada (NIDS): prepoznaje poznate obrasce napada u prometu, ali slabije hvata nove ili prilagođene prijetnje.
- Flow logging: pokazuje opseg i smjer komunikacije bez uvida u sadržaj, korisno za otkrivanje neuobičajenih veza prema vanjskim adresama.
- DNS monitoring: otkriva komunikaciju s domenama povezanim sa zlonamjernom infrastrukturom i jedan je od pristupa koje ENISA preporučuje uz endpoint monitoring, nadzor certifikata i monitoring u oblaku.
- Endpoint i bihevioralna detekcija: potrebna je za složenije napade koji izbjegavaju potpise i oslanjaju se na legitimne alate unutar sustava.
Pohrana zapisa bez alata za njihovu analizu neće osigurati rano otkrivanje napada, jer timovi za odgovor na incidente u anketama najveću korisnost pripisuju upravo alatima za agregaciju, korelaciju i vizualizaciju, prema izvještaju ENISA-e.
Nijedna od ovih metoda nije dovoljna izolirano. Lažno pozitivni rezultati su stalna prepreka, pa aktivni hunting, odnosno ciljano traženje tragova na temelju konteksta o imovini i uobičajenom ponašanju, ostaje ključan za razlikovanje stvarnog incidenta od šuma u podacima.

Forenzička obrada i prijava incidenta prema CERT-u
Kada sumnja na incident preraste u potvrđeni upad, način na koji pripremimo materijale za prijavu određuje hoće li istraga uopće biti moguća. Cert u prijavi incidenta traži originalne log datoteke, detaljan opis događaja, precizan datum i vrijeme te IP adrese napadnutog i izvornog računala.
- Priložite originalne, neizmijenjene log datoteke, nikada samo isječke ili ručno prepisane redove.
- Navedite točno vrijeme incidenta, po mogućnosti do minute i sekunde, jer nedosljedne vremenske zone između uređaja znatno otežavaju rekonstrukciju kronologije.
- Priložite sve relevantne IP adrese, zaglavlja e-pošte i druge artefakte koji povezuju izvor s metom napada.
- Predajte podatke kao hashirane kopije uz zabilježene metapodatke, nikada izravnom izmjenom originala.
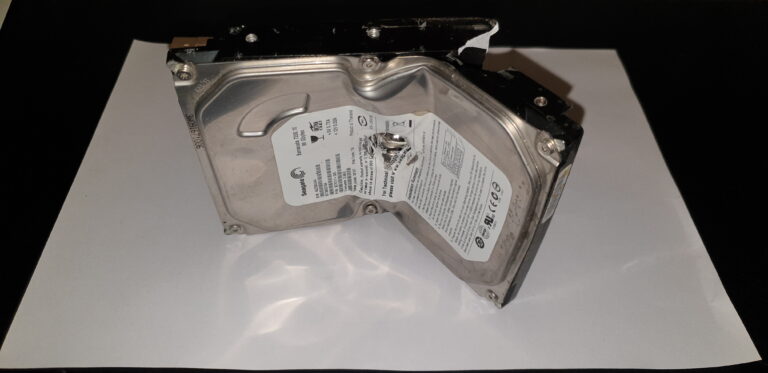
Fizička oštećenja medija, nečitljivi sektori ili potreba za hardverskom intervencijom na disku znak su da analiza prelazi granice uobičajenog IT rada. U tim situacijama forenzička obrada zahtijeva specijaliziranu opremu i čiste prostorije, pa je trenutak za kontaktiranje stručnog laboratorija prije nego pokušaj daljnjeg samostalnog čitanja diska.
Checklist za hitnu analizu logova u prvih 72 sata
Prvi sati nakon otkrivanja incidenta određuju koliko će dokaza ostati sačuvano i koliko brzo ćemo razumjeti opseg napada. Jasan redoslijed koraka sprječava improvizaciju pod pritiskom.
- Izolirajte pogođeni sustav od mreže, ali ga ne gasite ako postoji rizik od gubitka podataka u memoriji.
- Napravite snimku stanja i forenzičku kopiju relevantnih diskova prije bilo kakve daljnje intervencije.
- Centralizirajte sve dostupne logove sa zahvaćenih sustava na sigurnu, izdvojenu lokaciju.
- Provjerite sinkronizaciju vremena na svim uključenim uređajima prije početka korelacije.
- Provedite inicijalnu korelaciju kako biste utvrdili vremenski okvir i opseg incidenta.
- Obavijestite menadžment i, prema potrebi, CERT, uz sažetak dosad utvrđenih činjenica.
- Pohranite sve dokaze uz lanac čuvanja za daljnju forenzičku obradu.
Prioritet uvijek dajemo sustavima s najvećim poslovnim utjecajem ili najosjetljivijim podacima. Svaki korak dokumentirajte s podacima tko je postupak proveo, kada i što je točno učinjeno, jer takva dokumentacija kasnije postaje dio dokaznog materijala.
Profesionalni savjet: Pripremite unaprijed predložak za bilježenje koraka odgovora na incident, kako tim pod pritiskom ne bi gubio vrijeme na smišljanje strukture izvještaja.
Kada se obratiti laboratoriju za forenziku i spašavanje podataka
Kada su logovi pohranjeni na oštećenom disku, RAID polju koje je prestalo raditi ili NAS uređaju koji više ne montira particije, analiza se zaustavlja prije nego što uopće počne. U takvim situacijama radimo spašavanje podataka sa svih vrsta uređaja, uključujući hard diskove, SSD-ove, RAID polja i NAS sustave, uz forenzičku obradu koja čuva dokaznu vrijednost zapisa.
Radimo kao laboratorij s dugogodišnjim iskustvom i čistim komorama koje omogućuju sigurno otvaranje i obradu oštećenih medija, uz rješenja za automatiziranu sigurnost industrijskih sustava. Kada je disk fizički oštećen, logovi nečitljivi ili je potrebna stručna forenzička obrada prije predaje CERT-u, javite nam se putem Datarecovery i zatražite procjenu stanja medija prije nego pokušate daljnju samostalnu intervenciju.
Često postavljana pitanja
Što je analiza logova sigurnosti i zašto je važna?
Analiza logova sigurnosti je postupak pregleda i povezivanja zapisa o događajima u sustavima radi otkrivanja sumnjivih aktivnosti i rekonstrukcije incidenta. Bez nje, znakovi upada ostaju raspršeni u pojedinačnim zapisima i rijetko se uoče na vrijeme.
Koji alat koristiti za analizu logova sigurnosti?
Izbor alata ovisi o veličini okruženja i broju izvora koje treba pratiti, od jednostavnih skripti za filtriranje do sustava za agregaciju i korelaciju poznatih kao SIEM. ENISA preporučuje da izbor alata prati unaprijed definiran popis prioritetnih izvora, umjesto pokušaja da se odjednom obuhvate svi dostupni zapisi.
Što CERT.hr traži u prijavi sigurnosnog incidenta?
CERT.hr u prijavi traži originalne log datoteke, opis incidenta, precizan datum i vrijeme te IP adrese izvornog i napadnutog računala. Nepotpuna ili naknadno izmijenjena dokumentacija znatno otežava daljnju obradu prijave.
Kada je potrebno kontaktirati laboratorij za forenziku umjesto internog tima?
Kada je medij s logovima fizički oštećen, particije nečitljive ili je RAID polje prestalo raditi, interni tim obično nema opremu za sigurno čitanje podataka bez rizika od njihovog trajnog gubitka. U takvim slučajevima stručni laboratorij poput Datarecovery osigurava spašavanje podataka uz očuvanje forenzičke vrijednosti zapisa.
Koliko dugo treba čuvati sigurnosne logove?
Uobičajena praksa je retencija od najmanje devedeset dana, uz dulje čuvanje autentifikacijskih i rubnih mrežnih zapisa koji se najčešće traže u istragama. Stvarni rok ovisi o regulatornim zahtjevima specifičnim za djelatnost i vrstu podataka koje organizacija obrađuje.